Comment benchmarker des solutions IT avant un achat : le guide complet
Benchmark des solutions IT : méthode en 7 étapes pour comparer les offres, maîtriser les coûts et sécuriser vos décisions d’achat.

Consultant, Mattis accompagne les DSI sur leurs enjeux d’organisation, de collaboration métier et de valorisation du numérique.
Comment benchmarker des solutions IT avant un achat : le guide complet
Une méthode structurée pour comparer le marché, objectiver les choix et sécuriser la décision
Choisir une solution IT ne revient pas à aligner des fonctionnalités dans un tableur, à organiser quelques démonstrations puis à retenir l’offre la moins chère. La décision engage durablement l’architecture du système d’information, les processus métier, la sécurité, les données, les équipes internes, les budgets et la relation avec un fournisseur. Une solution séduisante en démonstration peut se révéler coûteuse à intégrer, difficile à exploiter ou presque impossible à remplacer.
Le benchmark de solutions IT est donc une démarche d’aide à la décision. Il confronte un besoin clairement défini aux capacités réelles du marché, puis compare plusieurs options selon des critères homogènes et documentés. L’analyse porte sur la solution, mais aussi sur l’éditeur, l’intégrateur, le modèle économique, l’organisation du projet, le support, la pérennité de l’offre, le coût global et la réversibilité.
Le niveau de formalisme doit rester proportionné. Une démarche rigoureuse repose d’abord sur des priorités claires, des scénarios comparables, des preuves adaptées et des arbitrages assumés. Plus l’achat est critique ou difficilement réversible, plus l’analyse doit approfondir l’architecture, le fournisseur, le coût global et les risques.
Cette approche clarifie aussi le dialogue avec les fournisseurs : les attentes sont explicites, les réponses plus ciblées et les engagements plus faciles à contrôler.
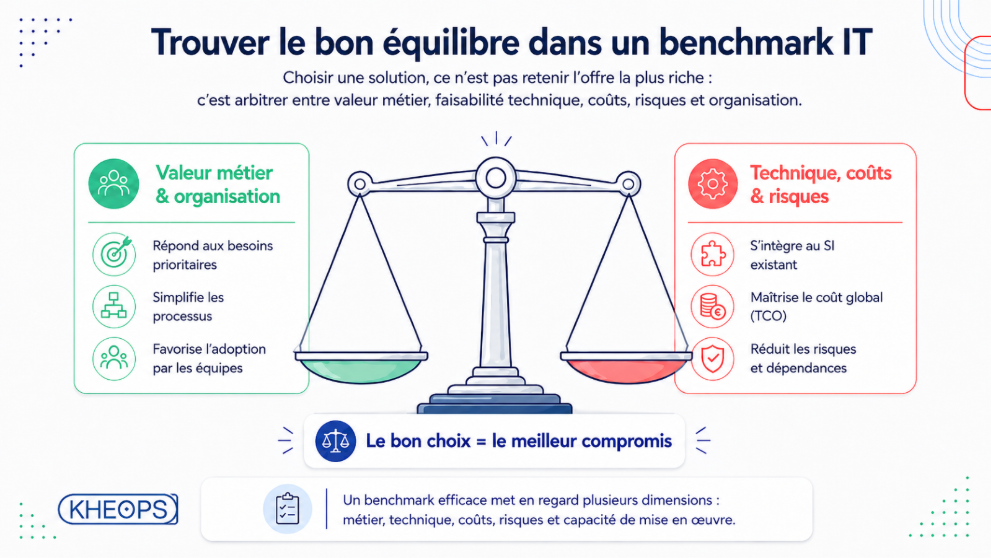
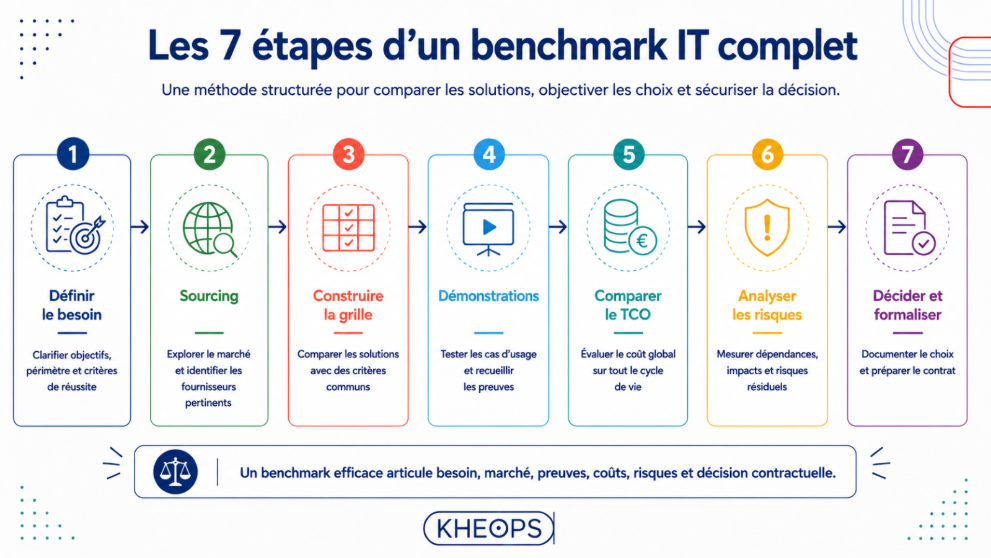
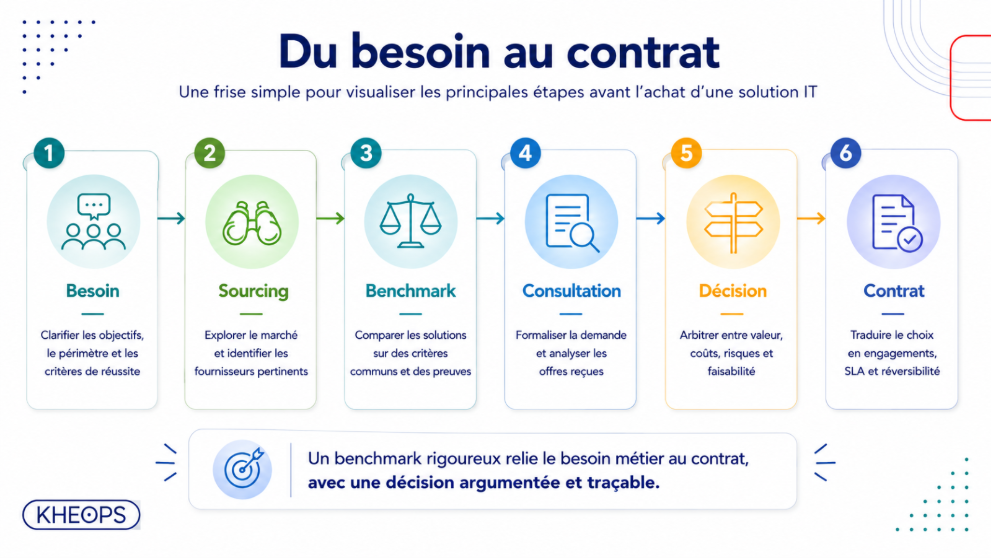
L’objectif n’est pas de désigner la plateforme la plus riche. Il est de trouver le meilleur équilibre entre valeur métier, faisabilité technique, qualité de service, coût total et maîtrise des risques. Ce guide présente une méthode en sept étapes, depuis la définition du besoin jusqu’à la décision et à sa traduction contractuelle.
Pourquoi réaliser un benchmark de solutions IT avant un achat ?
Le marché numérique offre rarement une réponse unique à un besoin. Une organisation peut hésiter entre une solution SaaS standard, un progiciel paramétrable, une plateforme spécialisée, une solution open source, un développement spécifique ou l’externalisation d’une activité. Ces options ne reposent ni sur les mêmes architectures, ni sur les mêmes responsabilités, ni sur les mêmes modèles de coûts. Le benchmark donne un cadre pour les rendre comparables sans les réduire à une simple liste de fonctions.
Distinguer sourcing, benchmark et analyse des offres
Le sourcing fournisseur sert à explorer le marché, à comprendre les catégories d’offres et à identifier les acteurs capables de répondre. Il précède la comparaison détaillée et permet de constituer une liste courte de fournisseurs pertinents.
Le benchmark de solutions IT compare ensuite les scénarios retenus au moyen d’une méthode commune. Il examine la couverture fonctionnelle, l’intégration, la sécurité, l’ergonomie, l’organisation du service, le coût global, les risques et la capacité du fournisseur à tenir ses engagements.
L’analyse des offres intervient dans le cadre de la consultation. Elle applique les critères et règles de notation annoncés aux candidats, puis conduit à un classement et à une décision. Cette distinction est particulièrement importante dans la commande publique : le benchmark amont éclaire le besoin et prépare la procédure, sans préjuger de l’attribution.
Clarifier le besoin et ouvrir les alternatives
Un benchmark n’est fiable que si l’organisation sait quel problème elle cherche à résoudre. Sans cadrage, les démonstrations commerciales finissent par dicter les critères et le projet se construit autour des produits observés. Le besoin doit être exprimé en fonctions et en résultats attendus : réduire un délai, fiabiliser une donnée, automatiser un traitement, améliorer la disponibilité ou simplifier un parcours utilisateur.
Cette formulation permet de questionner la solution initialement envisagée. Remplacer un outil n’est pas toujours la seule option : il peut être plus pertinent d’étendre une plateforme existante, de simplifier le processus, de mutualiser un service, de retenir un SaaS standard ou d’externaliser une activité. Le benchmark compare donc aussi des modèles de fonctionnement et de sourcing.
Réduire les risques de mauvais achat
Trois écarts apparaissent fréquemment :
- La non-conformité survient lorsque la solution ne couvre pas les besoins essentiels.
- La sur-qualité correspond à l’achat de fonctions ou de niveaux de service supérieurs au besoin réel.
- La frustration apparaît lorsque l’outil respecte formellement les spécifications, mais reste mal adapté au travail quotidien.
Une comparaison structurée réduit ces risques en utilisant des cas d’usage communs, des preuves vérifiables et des critères pondérés. Elle oblige aussi à examiner les dimensions moins visibles lors des premières présentations : interfaces, migration, qualité des données, sécurité, charge d’administration, support, évolution des prix et coût de sortie.
Objectiver et documenter la décision
Les métiers privilégient généralement la couverture fonctionnelle et l’expérience utilisateur. La DSI regarde l’architecture, les données, la sécurité et l’exploitation. Les achats examinent le modèle économique et la relation fournisseur. La direction cherche à sécuriser la valeur, les délais et le budget. Une grille commune transforme ces points de vue en décision collective.
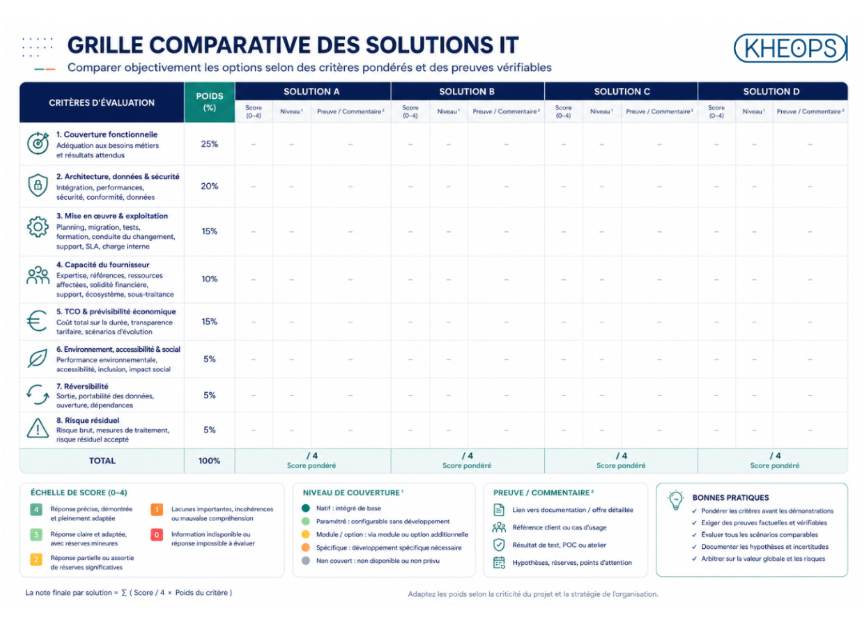
La documentation du benchmark permet d’expliquer le choix, les risques acceptés, les réserves à lever et les engagements à contractualiser. Elle prépare la négociation, la recette, le pilotage du fournisseur et le futur renouvellement de la solution.
Planifier une démarche proportionnée
Le niveau d’effort dépend de la criticité et de la complexité de l’achat. Un outil périphérique, facilement substituable, ne nécessite pas le même dispositif qu’un ERP, une plateforme de données ou un service de cybersécurité.
Une démarche resserrée peut tenir en quelques semaines : cadrage, cartographie rapide, comparaison de trois ou quatre solutions et décision. Un achat stratégique exige davantage de temps pour les ateliers métier, la RFI* (Request for Information), les démonstrations, la PoC (Proof of Concept / preuve de concept), le TCO (Total Cost of Ownership / coût total de possession), les analyses de sécurité et la négociation.
Le calendrier doit être construit à rebours de la date de mise en service, en intégrant la consultation, la contractualisation, la migration, les tests et la conduite du changement. Une date de fin de contrat proche ne doit pas conduire à supprimer le sourcing ou les preuves : elle signale au contraire un défaut d’anticipation qu’il faudra corriger lors du prochain cycle.
* demande d’informations adressée à plusieurs fournisseurs pour mieux comprendre le marché, les solutions disponibles et leurs capacités avant une consultation formelle
Étape 1 — Définir le juste besoin avant de comparer les solutions
La qualité d’un benchmark de solutions IT dépend d’abord de la précision du besoin. Il faut clarifier les résultats attendus, le périmètre, les contraintes et les critères de réussite avant de détailler les solutions.
Partir des objectifs métier
Un achat IT naît généralement d’un irritant opérationnel, d’une limite du système existant ou d’un objectif de transformation : réduire les délais de traitement, améliorer la qualité des données, renforcer la sécurité, automatiser un processus ou remplacer une application obsolète. Ces finalités doivent rester visibles tout au long du benchmark.
Il est préférable d’écrire « réduire le délai de validation et tracer les décisions » plutôt que « acquérir une plateforme SaaS avec moteur de workflow ». La première formulation décrit un résultat et laisse le marché proposer plusieurs réponses. La seconde fige déjà une technologie.
Le cadrage doit préciser les processus concernés, les populations utilisatrices, les volumes, les difficultés actuelles, les dépendances applicatives et les échéances. Les objectifs gagnent à être associés à des indicateurs : temps de traitement, taux d’automatisation, disponibilité, nombre d’incidents, taux d’adoption, coût d’exploitation ou qualité des données.
Construire une vision partagée
Le besoin doit être construit collectivement. Les métiers portent les usages et les résultats attendus ; la DSI évalue l’architecture, l’intégration, la sécurité, les données et l’exploitabilité ; les achats, le juridique ou la finance complètent l’analyse selon le projet.
Ce travail collectif permet de distinguer les exigences réellement communes des préférences individuelles. Il réduit aussi le risque de découvrir tardivement une contrainte décisive, après les démonstrations ou pendant la contractualisation.
Structurer les exigences fonctionnelles, techniques et opérationnelles
Les exigences fonctionnelles décrivent ce que la solution doit permettre de faire. Elles doivent partir des processus et des cas d’usage plutôt que des menus d’un outil connu. Pour chaque processus, il faut préciser les acteurs, les étapes, les règles de gestion, les données mobilisées, les exceptions et le résultat attendu.
Les exigences techniques vérifient l’intégration durable dans le SI : hébergement, architecture, API, connecteurs, authentification, habilitations, journalisation, supervision, sauvegarde, disponibilité, performance et sécurité. La gestion des données doit couvrir tout le cycle de vie : import, qualité, localisation, propriété, accès, archivage, export et suppression.
Les exigences opérationnelles concernent le déploiement et la vie du service : paramétrage, migration, tests, formation, support, mises à jour, incidents et SLA (Service Level Agreement / engagement contractuel qui définit le niveau de service attendu d’un fournisseur). Elles précisent aussi les responsabilités de l’éditeur, de l’intégrateur, de la DSI et des métiers.
Hiérarchiser le besoin
Toutes les attentes ne sont pas indispensables. Une classification simple permet d’éviter une grille surchargée :
- indispensable : l’absence rend la solution inadaptée ;
- important : contribue directement à la valeur du projet ;
- différenciant : aide à départager des offres recevables ;
- confort : utile, mais non déterminant.
Il faut également distinguer une fonction native, une fonction activable par paramétrage, un module complémentaire et un développement spécifique. Deux offres peuvent déclarer couvrir le même besoin tout en impliquant des coûts, des délais et des risques très différents.
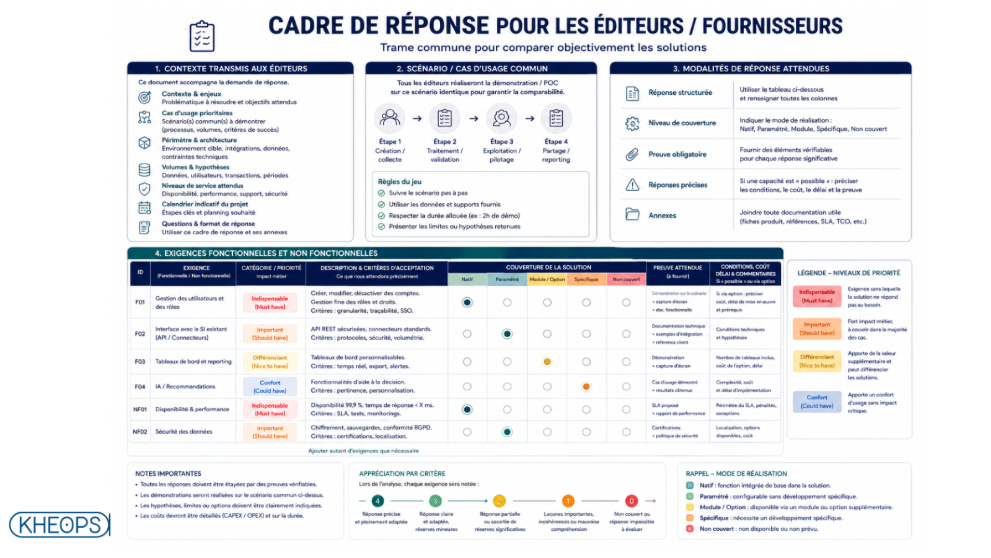
Formuler des exigences mesurables
Des expressions telles que « solution intuitive », « support réactif » ou « haut niveau de sécurité » ne permettent pas de comparer objectivement les réponses. Chaque exigence doit préciser le résultat attendu, le contexte et la preuve demandée.
Le support peut ainsi être traduit en plages de disponibilité et délais de rétablissement ; l’ergonomie en parcours imposé ; l’intégration en documentation d’API, démonstration de connecteur ou PoC.
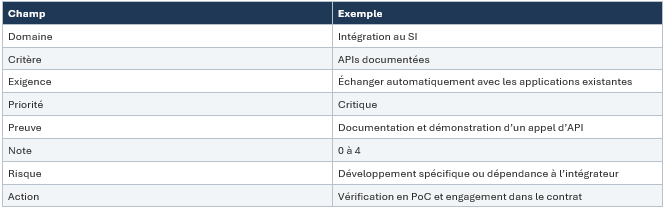
Pour chaque critère, trois informations suffisent à préparer la suite : l’exigence, son niveau de priorité et la preuve attendue.
Arbitrer entre faire, acheter et externaliser
La définition du besoin doit inclure une première réflexion MAKE or BUY (faire ou acheter). L’organisation compare la valeur stratégique de l’activité, sa spécificité, sa criticité, la disponibilité des compétences et le coût de maintien en interne.
Une activité très spécifique et porteuse de savoir-faire différenciant peut justifier une maîtrise interne forte. Une fonction standard, largement couverte par le marché, peut être achetée ou externalisée. Entre les deux, un modèle hybride permet de confier l’exécution à un partenaire tout en conservant l’architecture, la donnée, la relation métier et le pilotage.
Le modèle contractuel suit le résultat recherché : la régie privilégie la flexibilité, le forfait un périmètre stabilisé, et l’outsourcing un service dans la durée avec SLA, gouvernance et réversibilité robustes.
Cette réflexion ne remplace pas le benchmark : elle détermine les familles de solutions et de fournisseurs qui devront être comparées. Elle évite surtout d’acheter un produit lorsqu’un service serait plus pertinent, ou d’externaliser une capacité que la DSI doit absolument conserver.
Les livrables utiles
À l’issue du cadrage, l’organisation doit disposer d’une note synthétique (note de cadrage) comprenant le contexte, les objectifs, le périmètre, les parties prenantes, les contraintes, les résultats attendus, les exigences prioritaires, les premières hypothèses de sourcing, les risques et le calendrier. Une matrice des exigences relie chaque besoin à sa priorité, à sa preuve et à l’évaluateur responsable.
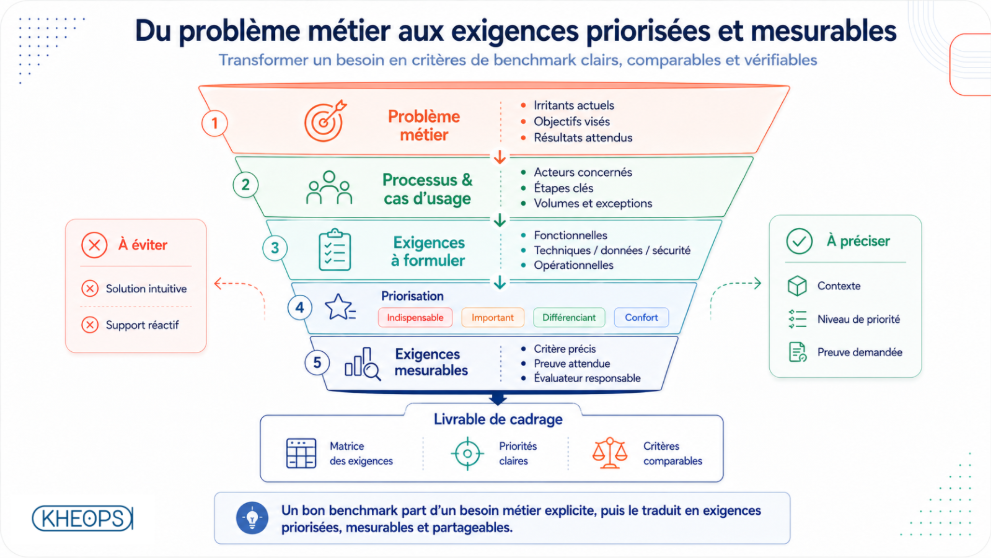
Étape 2 — Organiser le sourcing des solutions et des fournisseurs
Une fois le besoin clarifié, le sourcing ouvre le benchmark sur le marché. Il ne s’agit pas de recenser tous les éditeurs ni de multiplier les rendez-vous, mais de comprendre les catégories d’offres, d’identifier les acteurs réellement capables de répondre et de constituer un panel assez diversifié pour faire émerger des alternatives crédibles.
Cartographier le marché et les scénarios possibles
La cartographie doit d’abord distinguer les grandes familles de réponses : solution SaaS standard, progiciel paramétrable, plateforme spécialisée, logiciel open source, développement spécifique, service managé ou extension d’une solution déjà présente. Chaque option implique un partage différent des responsabilités et des compétences.
Une solution SaaS réduit souvent l’effort d’exploitation interne, mais impose davantage de standardisation. Un progiciel très paramétrable peut mieux épouser les processus existants, au prix d’un projet plus complexe. Un développement spécifique traite précisément certains besoins, mais crée une charge durable de maintenance. Une externalisation soulage l’équipe d’exécution, tout en exigeant une gouvernance fournisseur solide.
Avant les marques, il faut donc comparer les scénarios — réutiliser, acheter, développer, externaliser ou combiner — sur un périmètre et des responsabilités équivalents.
La cartographie distingue aussi les rôles de l’écosystème : éditeur, intégrateur, hébergeur, exploitant, distributeur et cabinet d’accompagnement. La qualité du produit ne garantit ni la qualité du déploiement ni celle du support. La solution, l’éditeur, l’intégrateur et le service doivent être évalués séparément.
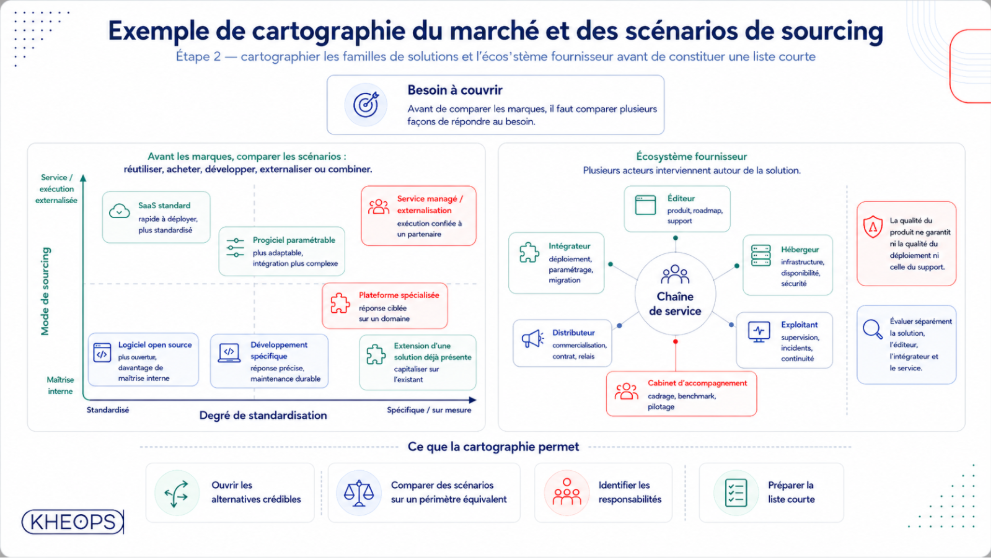
Constituer un panel selon une logique d’entonnoir
La sélection progressive évite de solliciter trop d’acteurs tout en conservant une ouverture suffisante.
Le ciblage effectue un premier tri selon le positionnement, les références, la compatibilité avec l’environnement, l’ordre de grandeur budgétaire et la capacité à tenir le calendrier.
La présélection vérifie la capacité réelle à répondre au besoin au moyen d’un questionnaire court portant sur l’entreprise, la solution, les services, le modèle économique, la qualité et la capacité projet.
Le référencement approfondit ensuite l’expertise, les ressources, les références, la sous-traitance, le modèle économique et la santé financière des acteurs retenus.
Évaluer la robustesse du fournisseur
La santé financière doit être examinée sur plusieurs exercices : évolution du chiffre d’affaires, rentabilité, capitaux propres, endettement et capacité d’autofinancement. Ces ratios ne suffisent pas à eux seuls. Une forte croissance peut révéler une dynamique positive ou une organisation sous tension. Un petit éditeur peut être très innovant, mais dépendre de quelques personnes clés. Un grand groupe peut être solide, tout en accordant peu de priorité à un contrat jugé secondaire.
L’analyse doit aussi considérer la stratégie produit, la part de la solution dans le portefeuille de l’éditeur, l’écosystème de partenaires, la disponibilité des compétences, la dépendance à des sous-traitants et la stabilité des équipes.
Rechercher un panel diversifié mais comparable
Un panel composé uniquement de leaders peut écarter des solutions spécialisées ou innovantes. Un panel dominé par des acteurs émergents peut sous-estimer les enjeux de pérennité et de capacité de déploiement. La diversité doit porter sur la taille, la spécialisation, la maturité et le modèle de service, sans perdre la comparabilité.
Chaque offre doit donc être ramenée à un périmètre de service équivalent, en reconstituant les responsabilités, les services inclus et les coûts nécessaires.
Le nombre de fournisseurs reste volontairement limité après la présélection. Un panel trop large disperse l’attention et mobilise inutilement les équipes. Un panel trop restreint réduit la concurrence et peut masquer une alternative pertinente.
Encadrer les échanges avec le marché
Les fournisseurs doivent recevoir une trame commune : contexte, objectifs, cas d’usage prioritaires, architecture, volumes, niveaux de service, calendrier, questions et format de réponse. Cette préparation évite les présentations institutionnelles génériques et concentre les échanges sur les incertitudes du projet.
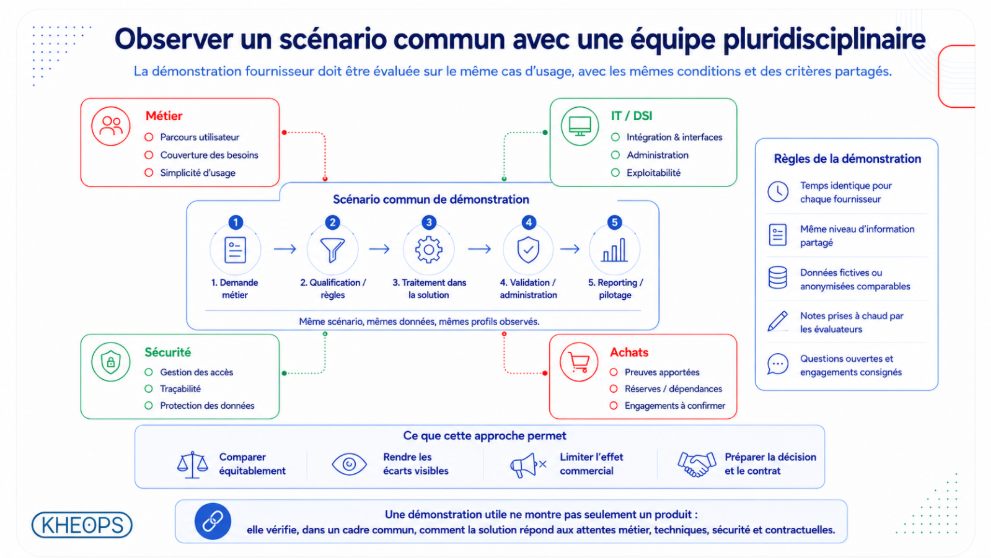
Pour les démonstrations, il est préférable de préparer à l’avance un scénario ou un cas d’usage commun, puis de le partager avec les éditeurs. Cela permet d’observer chaque solution dans des conditions comparables et de mieux distinguer les capacités réellement démontrées des simples promesses commerciales
Les entretiens sont documentés. Les limites annoncées, hypothèses tarifaires, dépendances, fonctions en roadmap et engagements oraux sont consignés puis confirmés par écrit. Dans la commande publique, le sourcing doit rester neutre, transparent et compatible avec l’égalité de traitement ; il ne doit pas conduire à construire la consultation sur mesure pour un acteur déjà identifié.
Les retours d’expérience d’organisations comparables complètent l’analyse.
Concevoir un questionnaire de sourcing utile
Un questionnaire efficace privilégie les réponses factuelles. Il peut demander au fournisseur de préciser :
- trois références comparables, avec périmètre, délais et résultats ;
- les fonctions disponibles en standard et celles nécessitant du spécifique ;
- les ressources de déploiement et de support réellement disponibles ;
- les partenaires et sous-traitants impliqués ;
- le modèle de licence, les unités de consommation et les coûts récurrents ;
- les engagements de disponibilité et de rétablissement ;
- les formats d’export, la réversibilité et les conditions de sortie ;
- la roadmap à deux ou trois ans ;
- les limites connues de l’offre.
Les réponses trop générales sont peu exploitables. Lorsque le fournisseur affirme qu’une capacité est « possible », l’équipe demande dans quelles conditions, avec quel produit, quel coût, quel délai et quelle preuve. Cette discipline prépare directement la grille de benchmark et réduit les ambiguïtés pendant les démonstrations.
Formaliser la liste courte
À la fin du sourcing, l’équipe dispose d’une cartographie des options, d’une analyse des fournisseurs, d’une première estimation des coûts et des risques, puis d’une liste courte argumentée. Les points encore incertains deviennent des questions à traiter dans les démonstrations, les preuves de concept ou la consultation.
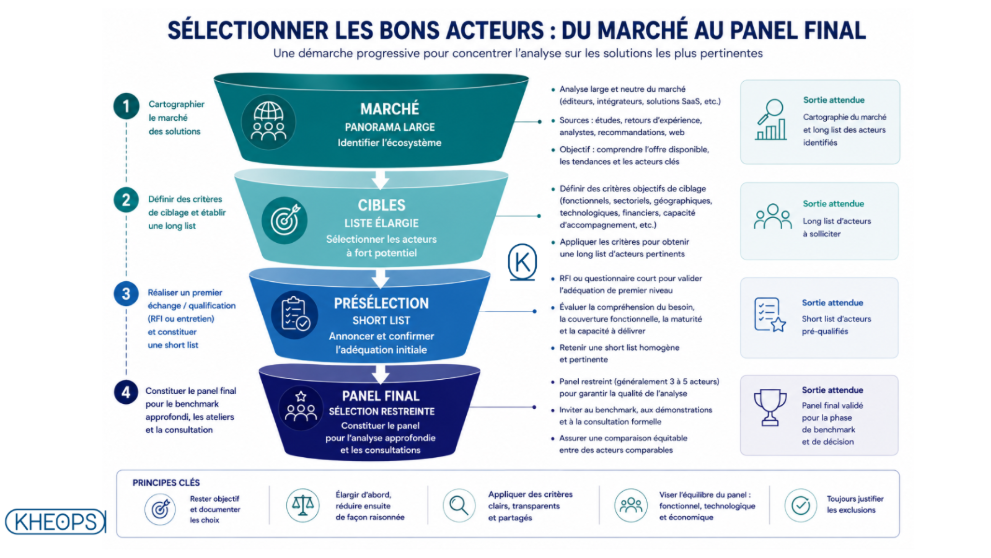
Étape 3 — Construire une grille de benchmark de solutions IT
La grille constitue le cœur de la comparaison. Elle relie les objectifs métier, les exigences techniques, l’organisation du projet, les coûts et les risques à une méthode commune. Son rôle n’est pas d’automatiser le choix, mais de rendre les écarts visibles et les arbitrages défendables.
Distinguer critères éliminatoires et critères notés
Un critère éliminatoire correspond à une exigence dont le non-respect crée un risque incompatible avec le projet : obligation réglementaire, sécurité minimale, impossibilité de couvrir un processus critique, incompatibilité majeure avec le SI ou absence de restitution des données.
Ces critères doivent rester peu nombreux. Une préférence ne devient éliminatoire que si son caractère indispensable est justifié, sa conformité vérifiable et son absence impossible à compenser raisonnablement.
Les autres attentes sont notées. Une solution peut couvrir une fonction nativement, une autre par paramétrage et une troisième par développement. Les trois réponses peuvent être recevables, mais elles n’ont pas la même valeur ni le même risque.
Organiser la grille autour de dimensions cohérentes
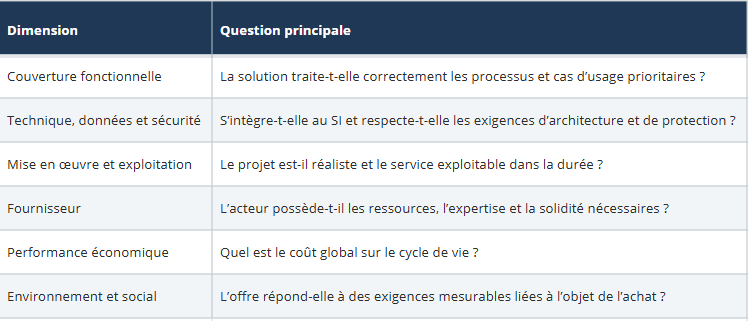
La pondération dépend de la nature du besoin. Pour un matériel standard, le prix peut être plus discriminant. Pour une solution métier complexe, la couverture technico-fonctionnelle, l’intégration et l’organisation du projet doivent généralement peser davantage.
Évaluer la couverture fonctionnelle réelle
Une liste de fonctions cochées « oui » ou « non » donne une image trompeuse. Pour chaque exigence importante, la grille précise le niveau de couverture :
- native ;
- obtenue par configuration ;
- nécessitant un paramétrage client ;
- fournie par un module ou connecteur ;
- reposant sur un développement spécifique ;
- non couverte.
La qualité du parcours compte autant que l’existence de la fonction. Une capacité disponible peut imposer des ressaisies, une intervention d’administrateur ou un contournement incompatible avec les usages. Les critères doivent donc être reliés à des scénarios concrets et à des preuves.
Examiner technique, sécurité et données
Le volet technique couvre l’architecture, l’hébergement, les API, les connecteurs, les formats d’échange, l’authentification, les habilitations, la journalisation, la supervision, la sauvegarde, la performance et la montée en charge.
La sécurité est évaluée selon la criticité du service et la sensibilité des données : contrôle des accès, séparation des rôles, chiffrement, gestion des vulnérabilités, continuité, notification des incidents et auditabilité.
La réversibilité apparaît dès la grille. Les formats d’export, délais de restitution, coûts, documentation et assistance à la transition doivent être connus avant la décision. Une donnée accessible pendant le contrat n’est pas forcément facilement récupérable à la sortie.
Évaluer le projet, l’exploitation et le fournisseur
La grille doit apprécier la méthode projet, le planning, les ressources, la migration, les tests, la formation, la conduite du changement, le support et les SLA. Elle précise la charge restant à la DSI et aux métiers : administration, gouvernance fonctionnelle, contrôle des interfaces, validation des mises à jour et traitement des incidents.
L’évaluation du fournisseur reste distincte de celle du produit. Elle porte sur l’expertise, les références, les ressources réellement affectées, la sous-traitance, la solidité financière, l’écosystème, le support, l’innovation et la motivation. Les profils présentés en avant-vente ne doivent pas être confondus avec ceux qui réaliseront le projet.
Intégrer l’économie et la performance responsable
Le critère financier ne se limite pas au prix initial. Il examine le prix sur un scénario commun, l’évolution future des tarifs et le TCO : intégration, exploitation, formation, évolutions, charges internes et sortie.
La performance environnementale et sociale doit être reliée à l’objet de l’achat. Pour une solution numérique, elle peut concerner la consommation de ressources, l’hébergement, la durée de vie des équipements, l’écoconception, l’accessibilité, l’inclusion ou des engagements d’amélioration continue. Une politique RSE générale ne constitue pas, à elle seule, une preuve de performance de l’offre.
Pondérer les critères avant les démonstrations
Une pondération utile reflète les priorités réelles. Elle doit être construite collectivement, rester simple et éviter le double comptage. Les critères critiques — processus cœur, sécurité, intégration, TCO, réversibilité ou capacité de déploiement — reçoivent un poids supérieur aux fonctions de confort.
Une simulation sur des solutions fictives permet de vérifier que la pondération produit bien l’effet attendu. Si une faiblesse majeure sur un critère critique peut être compensée par de nombreuses fonctions secondaires, la grille doit être corrigée avant l’évaluation.
Exemple de pondération pour une solution métier
À titre d’exemple, une organisation peut répartir 100 points de la manière suivante :
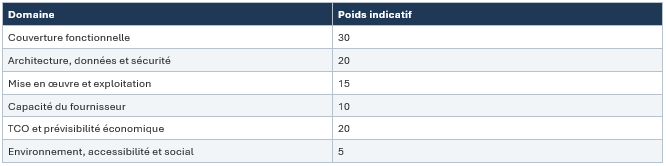
Cette répartition n’est pas universelle. Elle doit être adaptée à la criticité, au degré de standardisation du marché et à la stratégie de l’organisation. Pour une solution de cybersécurité, le poids technique et opérationnel sera supérieur. Pour un matériel commoditisé, le prix et la performance environnementale pourront devenir plus discriminants.
L’équipe peut aussi fixer des seuils : note minimale sur la sécurité, absence de critère éliminatoire non satisfait, score minimal sur les processus critiques ou risque résiduel acceptable. Ces garde-fous évitent qu’un excellent prix compense une faiblesse incompatible avec le projet.
Utiliser une échelle explicite
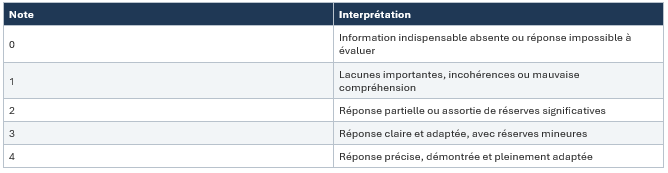
Le score pondéré peut être calculé ainsi : note obtenue / note maximale × poids du critère. La note reste accompagnée d’un commentaire factuel, de la preuve observée et des réserves.
Associer chaque critère à une preuve
Une déclaration commerciale, une documentation, une démonstration, une référence client, une preuve de concept et un engagement contractuel n’offrent pas le même niveau de confiance. Chaque critère doit donc préciser la preuve attendue.
Une fonction simplement annoncée ne doit pas obtenir la même note qu’une capacité démontrée. Une fonction figurant dans la roadmap reste une hypothèse tant qu’elle n’est pas livrée et contractualisée.
L’évaluation est d’abord individuelle, puis consolidée. Les écarts entre évaluateurs permettent d’identifier un critère ambigu ou une preuve insuffisante. Le score final reste complété par une lecture qualitative : points forts, écarts critiques, spécifiques, risques, prérequis internes et conditions à négocier.
Exemple de ligne de benchmark
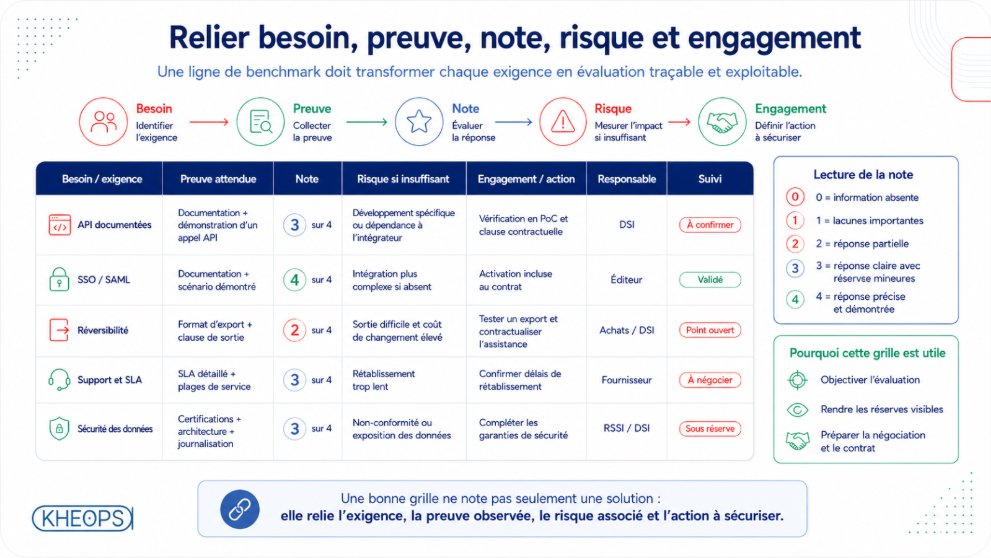
Étape 4 — Préparer et conduire les démonstrations fournisseurs
Une démonstration fournisseur n’est pas une présentation commerciale libre. Dans un benchmark de solutions IT, elle sert à vérifier les réponses sur des situations concrètes et comparables.
Imposer des scénarios communs
Chaque fournisseur traite les mêmes scénarios issus des processus prioritaires. Un scénario décrit un parcours de bout en bout avec acteurs, règles, données et résultat attendu.
Pour un outil ITSM, le scénario peut couvrir la déclaration d’un incident, sa qualification, son affectation, son escalade, sa résolution et le reporting associé. Pour un outil de gestion de portefeuille, il peut aller de la demande métier à l’arbitrage, à la planification et au suivi budgétaire.
Les scénarios doivent couvrir les usages fréquents, les processus critiques, les cas réellement différenciants, les exceptions, les échanges avec le SI et les fonctions d’administration. Quelques parcours représentatifs sont plus instructifs qu’une revue superficielle de dizaines de fonctions.
Chaque fiche de scénario précise l’objectif, le contexte, les acteurs, les données d’entrée, les étapes attendues, le cas particulier à traiter, le résultat et les critères évalués.
Utiliser des conditions comparables
Les fournisseurs disposent du même temps, du même niveau d’information et, lorsque c’est possible, du même jeu de données fictives ou anonymisées. Les profils observés sont identiques : utilisateur final, valideur, administrateur fonctionnel, exploitant et responsable du reporting.
Cette homogénéité réduit l’effet du présentateur et permet d’observer aussi bien l’usage courant que l’administration de la solution.
L’agenda peut suivre une trame stable :
- rappel du contexte et des règles ;
- présentation courte de la solution ;
- exécution des scénarios imposés ;
- administration et exploitation ;
- questions techniques et organisationnelles ;
- synthèse des réserves et éléments à confirmer.
Pour chaque fonction démontrée, il est important de distinguer le standard, le paramétrage et le spécifique
Observer l’usage réel, pas seulement l’esthétique
L’expérience utilisateur s’évalue à partir d’éléments observables : nombre d’étapes, clarté des informations, cohérence de navigation, gestion des erreurs, adaptation aux profils, accessibilité, usage mobile et possibilité de personnaliser les vues sans développement.
L’objectif n’est pas de juger l’esthétique, mais la capacité à accomplir la tâche avec un effort raisonnable.
Les situations dégradées doivent aussi être testées : donnée manquante, erreur d’interface, droit insuffisant, doublon, volume inhabituel ou traitement interrompu. La manière dont la solution détecte, explique, trace et reprend l’erreur donne une vision plus réaliste de sa robustesse.
Montrer l’administration et l’exploitation
Le fournisseur doit présenter la gestion des utilisateurs, rôles, workflows, règles, référentiels, journaux, mises à jour, erreurs d’intégration, imports, exports et demandes de support.
Cette séquence permet d’estimer l’autonomie, les compétences nécessaires et la charge récurrente. Elle révèle aussi les responsabilités qui devront être contractualisées : supervision, validation des mises à jour, traitement des incidents, maintenance des connecteurs et documentation.
Vérifier les interfaces, les données et la performance
Une présentation générale des API ne suffit pas pour les échanges critiques. Il faut examiner les méthodes d’authentification, formats, versions, limites de volumétrie, gestion des erreurs, mécanismes de reprise, supervision et conditions tarifaires. Le fournisseur précise qui maintient les connecteurs : éditeur, intégrateur ou tiers.
Pour les solutions soumises à de forts volumes, le benchmark examine les temps de réponse, références comparables, limites connues, architecture de montée en charge, disponibilité, gestion des pics et reprise après incident.
Lorsque l’incertitude reste élevée, une preuve de concept peut tester une intégration, une reprise de données, une performance ou une fonction métier critique. Son périmètre, sa durée, ses données et ses critères de succès sont définis avant le lancement.
Distinguer les dispositifs de validation
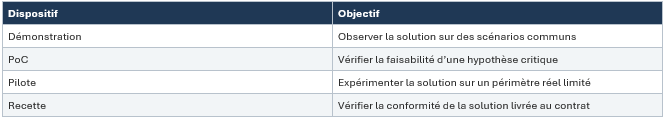
Une démonstration réussie ne remplace ni le pilote ni la recette. Elle éclaire le choix ; elle ne garantit pas encore la conformité de la solution intégrée dans l’environnement réel.
Noter immédiatement et conserver les preuves
Les mêmes évaluateurs participent aux séances. Chacun note d’abord les critères relevant de son expertise, pendant ou juste après la démonstration. Les écarts sont ensuite consolidés collectivement.
Les preuves, limites et engagements sont consignés. Une promesse décisive doit être confirmée par écrit puis reprise au contrat ; les questions ouvertes sont suivies dans une trame commune.
Cette discipline limite les biais de notoriété, de récence, de confirmation et d’effet de halo. Elle transforme une impression commerciale en analyse traçable.
Étape 5 — Comparer le coût global des solutions IT
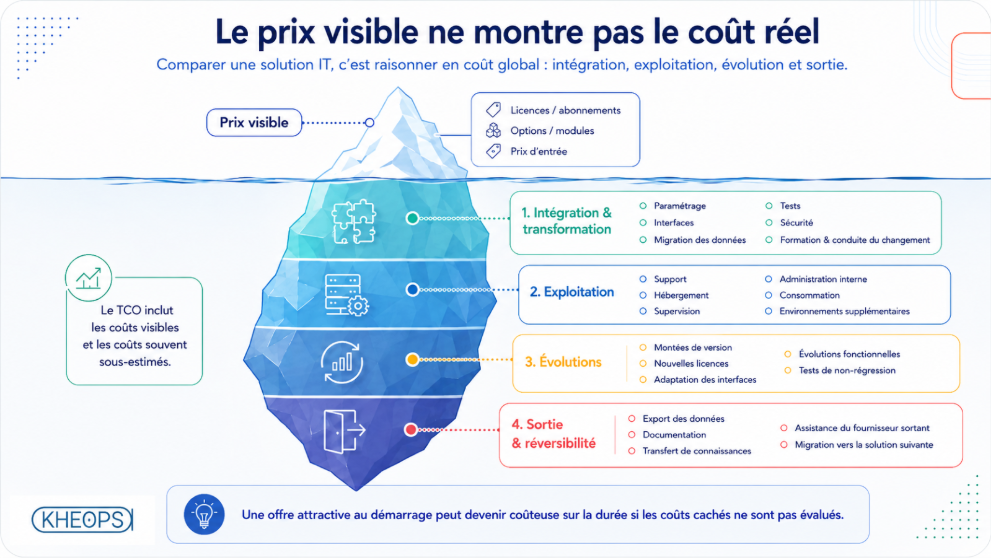
Le prix affiché ne représente qu’une partie du coût réel. Deux solutions dont les licences sont proches peuvent générer des trajectoires économiques très différentes selon l’intégration, l’administration, les évolutions et la sortie. L’analyse doit répondre à une question plus large : combien la solution coûtera-t-elle pendant tout son cycle de vie ?
Recenser toutes les catégories de coûts
Le TCO, ou coût total de possession, doit couvrir au minimum :
Acquisition et préparation
- licences ou abonnements ;
- modules et options ;
- matériel ou environnements ;
- temps consacré au cadrage, à l’achat, au juridique et à la contractualisation.
Intégration et transformation
- paramétrage ;
- développements spécifiques ;
- interfaces ;
- migration et nettoyage des données ;
- tests ;
- sécurité ;
- formation ;
- communication et conduite du changement.
Fonctionnement
- maintenance et support ;
- hébergement ;
- sauvegarde et supervision ;
- consommation ;
- administration interne ;
- assistance du prestataire ;
- environnements supplémentaires.
Évolution
- nouvelles licences ;
- montées de version ;
- adaptation des interfaces ;
- tests de non-régression ;
- évolutions fonctionnelles ;
- accompagnement et formation.
Sortie
- export des données ;
- documentation ;
- transfert de connaissances ;
- assistance du fournisseur sortant ;
- coexistence temporaire ;
- migration vers la solution suivante ;
- suppression sécurisée des données.
Les coûts internes comptent également. Une solution présentée comme simple peut nécessiter une forte administration fonctionnelle, un contrôle quotidien des interfaces ou des compétences rares. Ces charges doivent apparaître dans la comparaison, même si elles ne figurent pas sur la facture du fournisseur.
Intégrer la non-qualité et les pertes de productivité
Les ressaisies, incidents, lenteurs ou contournements génèrent aussi des coûts indirects. Ils peuvent être estimés à partir d’hypothèses simples : temps perdu par opération, incidents mensuels ou charge d’administration.
L’objectif n’est pas de produire une valeur comptable incontestable. Il est de rendre visible un impact qui, autrement, disparaîtrait de l’arbitrage.
Examiner les mécanismes de prix
Le prix initial peut être biaisé par une remise temporaire ou un palier de volume. Il faut vérifier la durée des tarifs, l’indexation, les conditions de renouvellement, les utilisateurs supplémentaires et les unités de consommation.
Les modèles SaaS demandent une vigilance particulière sur le stockage, les appels d’API, les environnements, le support avancé et les modules. Une offre attractive au démarrage peut devenir coûteuse après généralisation.
Les pièces financières doivent permettre de distinguer les dépenses fixes, récurrentes et variables : décomposition du forfait, bordereau de prix unitaires, estimation quantitative et catalogue de remises.
Utiliser une matrice pluriannuelle
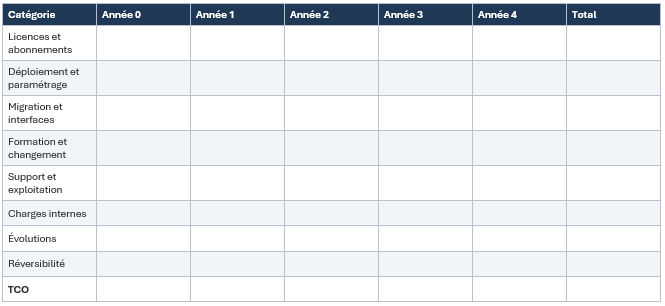
Chaque montant est rattaché à sa source : offre, tarif contractuel, hypothèse de charge ou estimation interne. Les incertitudes importantes sont présentées sous forme de fourchettes plutôt que cachées derrière un chiffre unique.
Distinguer coût et valeur
Le TCO mesure les dépenses, pas la valeur créée. Une solution plus coûteuse peut réduire les incidents, supprimer plusieurs outils, automatiser davantage ou améliorer la qualité de service. L’analyse peut donc compléter le TCO par les gains attendus : baisse des charges d’exploitation, temps économisé, amélioration de la disponibilité, réduction des risques ou rationalisation des licences.
Les gains doivent cependant reposer sur des hypothèses explicites. Des bénéfices incertains ne doivent pas compenser artificiellement des coûts certains.
Dans la notation, il est utile de séparer le prix de référence, le TCO et la maîtrise de l’évolution tarifaire.
Étape 6 — Analyser les risques associés à chaque solution
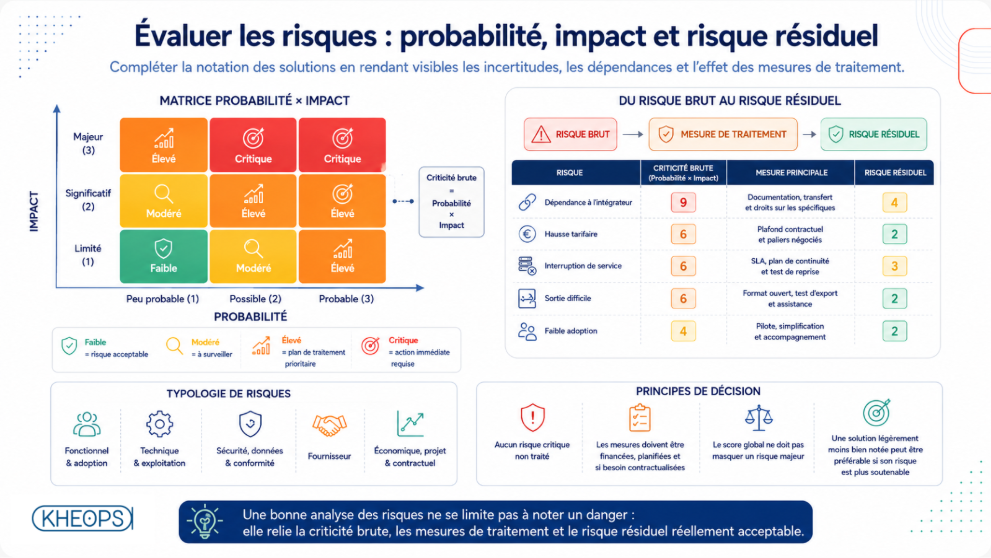
Deux solutions proches en score peuvent exposer l’organisation à des risques très différents. L’analyse des risques complète donc la notation en rendant visibles les incertitudes, les dépendances et leurs conséquences.
Formuler correctement un risque
Une faiblesse n’est pas encore un risque. « API incomplète » décrit un constat. Une formulation exploitable précise la cause, l’événement redouté et la conséquence :
En raison d’API incomplètes, l’organisation pourrait devoir développer plusieurs interfaces spécifiques, ce qui augmenterait le coût, la dette technique et la dépendance à l’intégrateur.
Cette précision permet d’identifier une mesure adaptée : tester l’API, imposer une documentation, limiter les spécifiques, sécuriser les droits sur le code ou retenir une solution alternative.
Utiliser une typologie commune
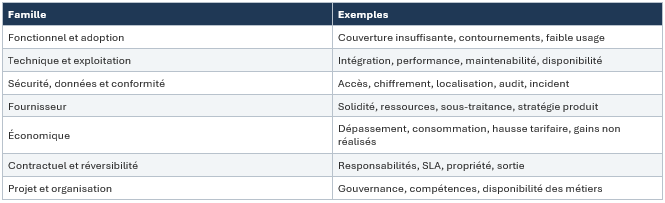
Cette typologie évite de concentrer l’analyse sur la technique et d’oublier les risques économiques, humains ou contractuels.
Plusieurs catégories de risques à analyser :
- Risques fonctionnels et d’adoption
- Risques techniques et opérationnels
- Risques de cybersécurité et de données
- Risques liés au fournisseur
- Risques économiques, de projet et contractuels
Évaluer la criticité et le risque résiduel
Une méthode simple croise probabilité et impact sur une échelle de 1 à 3.
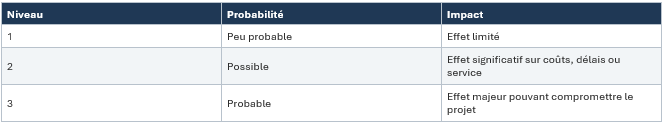
La criticité brute est obtenue par probabilité × impact. Elle est ensuite réévaluée après les mesures de traitement. Le risque résiduel est celui que l’organisation accepte réellement.
Quatre stratégies sont possibles : éviter le risque, le réduire, le partager par des engagements contractuels ou l’accepter explicitement. Chaque action possède un responsable, une échéance et une preuve de réalisation.
Tenir un registre de risques opérationnel
Le registre ne doit pas être une annexe figée. Chaque ligne comprend le risque, sa cause, sa conséquence, la probabilité, l’impact, la mesure de traitement, le responsable, l’échéance et le risque résiduel.
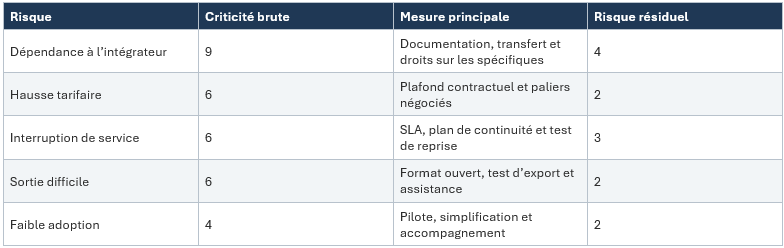
Le registre est mis à jour après la démonstration, la PoC et la négociation. Une mesure n’est considérée comme acquise que lorsqu’elle est financée, planifiée et, si nécessaire, contractualisée.
Fixer des seuils de décision
Le score global ne doit jamais masquer un risque critique. L’organisation peut poser quelques règles : aucun risque critique non traité, validation sécurité obligatoire pour les données sensibles, PoC pour une intégration déterminante, plan de réversibilité pour un service stratégique et acceptation formelle des risques résiduels élevés.
La synthèse finale présente le nombre de risques critiques, les dépendances structurantes, le coût des mesures de couverture et le niveau de confiance dans les informations. Une solution légèrement moins bien notée peut être préférable si son profil de risque est nettement plus soutenable.
Étape 7 — Formaliser et documenter la décision
La dernière étape transforme les analyses en recommandation compréhensible et exploitable. Elle ne consiste pas à additionner les notes pour désigner automatiquement le premier du classement. Elle met en regard score, couverture, TCO, risques, faisabilité, alignement avec le SI et réversibilité.
Vérifier la complétude
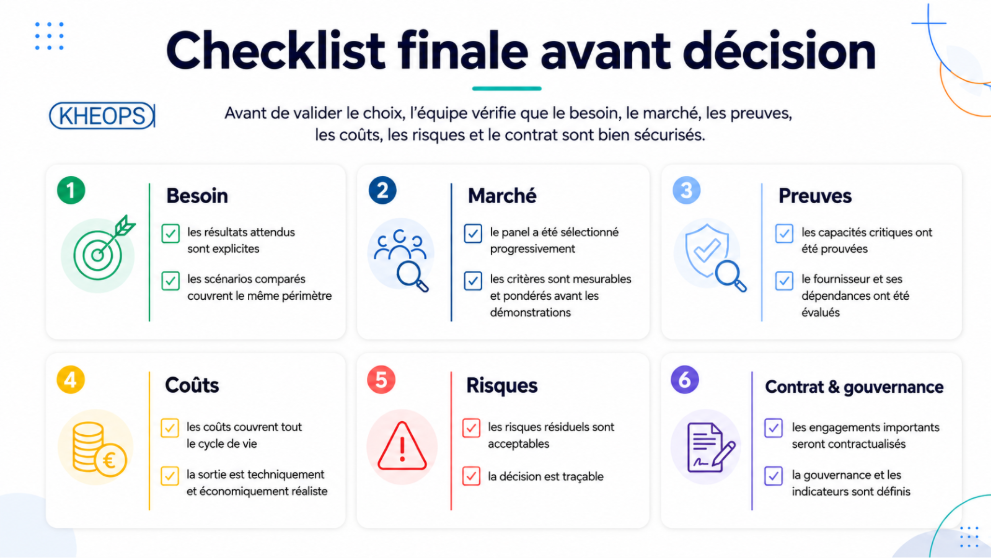
Avant de décider, l’équipe contrôle que les solutions ont été évaluées sur un périmètre comparable, que toutes les notes sont justifiées, que les preuves déterminantes ont été obtenues et que les réserves sont identifiées.
Comparer des scénarios complets
La recommandation porte sur un scénario, pas seulement sur un produit : solution SaaS déployée par l’éditeur, progiciel intégré par un partenaire, extension d’une plateforme existante, développement limité ou externalisation du service.
Pour chaque scénario, la synthèse précise les responsabilités du fournisseur et de la DSI, les compétences internes nécessaires, le coût, les dépendances, la réversibilité, les avantages et les limites.
Formuler une recommandation argumentée
La recommandation nomme le scénario préféré, explique les raisons du choix, expose les réserves, fixe les conditions de réussite et identifie une option de repli.
Une formulation peut être structurée ainsi :
La solution B est recommandée car elle présente le meilleur équilibre entre couverture des processus prioritaires, intégration au SI, TCO et risques. Sa couverture de certaines fonctions secondaires est inférieure à celle de la solution A, mais elle nécessite moins de développements spécifiques et offre une meilleure réversibilité. La décision reste conditionnée à la confirmation des SLA, au plafonnement tarifaire et à la contractualisation du transfert de connaissances.
Les autres options sont écartées pour des raisons explicites : coût global, risque, architecture, couverture ou capacité du fournisseur.
Distinguer réserve et condition
Une réserve est un point défavorable qui ne bloque pas la décision et sera suivi pendant le projet. Une condition doit être levée avant l’engagement : tarif de sortie indéfini, SLA insuffisant, absence de preuve sur une interface critique ou fonction indispensable encore en roadmap.
Cette distinction empêche les sujets bloquants de se perdre dans une longue liste de recommandations.
Formaliser les arbitrages et les validations
La solution parfaite existe rarement. Le dossier documente les compromis : accepter une couverture plus standard pour réduire la complexité, payer davantage au départ pour réduire le TCO, adapter un processus pour éviter le spécifique ou retenir un acteur spécialisé avec des garanties de continuité.
La validation réunit le métier sponsor, la DSI, les achats, la finance, le juridique et l’instance décisionnaire. Le compte rendu mentionne la décision, les participants, les désaccords, les conditions, les risques acceptés, les responsables et les prochaines étapes.
Le benchmark amont reste distinct de l’attribution formelle. Il prépare le besoin, les critères et la stratégie ; la consultation applique ensuite les règles annoncées aux offres réellement reçues.
Transformer les résultats en négociation et en contrat
Chaque risque ou écart important devient une priorité de négociation : prix, indexation, paliers de licences, ressources clés, planning, SLA, garantie de rétablissement, propriété intellectuelle, accès aux données, réversibilité, responsabilité et résiliation.
Les éléments ayant motivé le choix doivent devenir opposables. Une matrice de traçabilité relie le besoin, le critère, la réponse, la preuve, l’engagement contractuel et le contrôle prévu lors de la recette ou de l’exploitation.
Préparer une synthèse exécutive
Une synthèse exécutive de quelques pages présente le besoin, les scénarios, la méthode, les scores principaux, le TCO, les risques, la recommandation et les conditions de décision.
Un tableau comparatif simple permet au comité de décision de comprendre l’arbitrage :
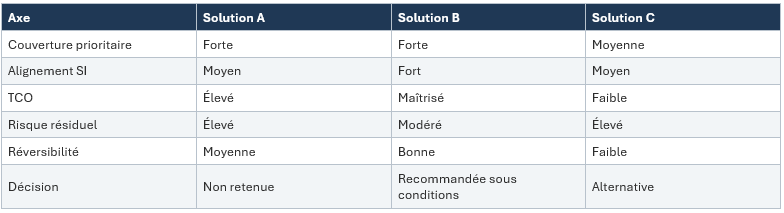
La synthèse ne remplace pas le dossier complet. Elle en extrait les éléments nécessaires à l’arbitrage sans masquer les réserves et les incertitudes.
Capitaliser pour les achats suivants
Chaque benchmark doit enrichir le patrimoine méthodologique de la DSI. La grille, les scénarios, les hypothèses TCO, les risques et les retours d’expérience peuvent être réutilisés comme points de départ, à condition d’être adaptés au nouveau contexte.
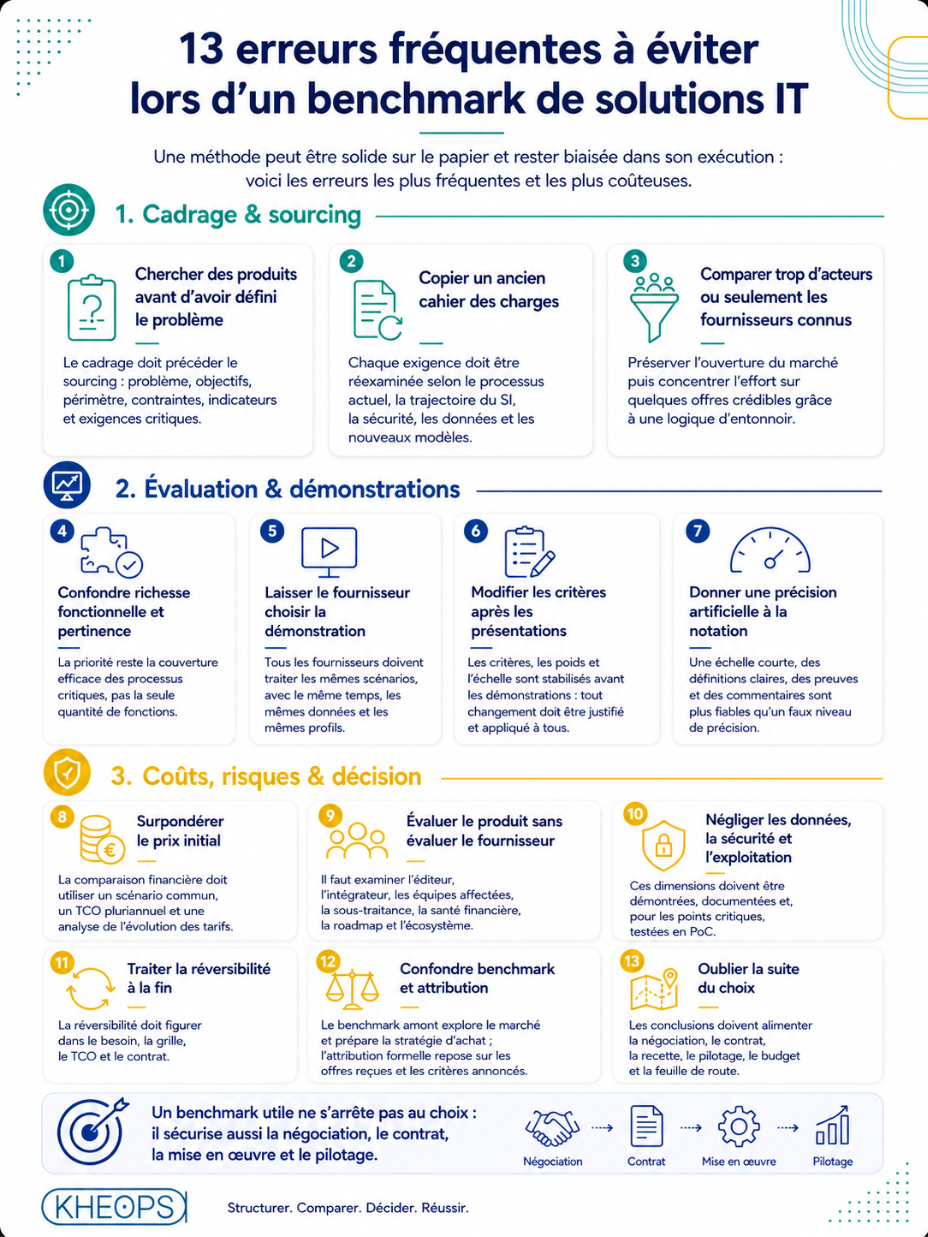
Les erreurs à éviter lors d’un benchmark de solutions IT
La méthode peut être solide sur le papier et rester biaisée dans son exécution. Les erreurs suivantes sont les plus fréquentes et les plus coûteus
es.
Quelle gouvernance mettre en place autour du benchmark ?
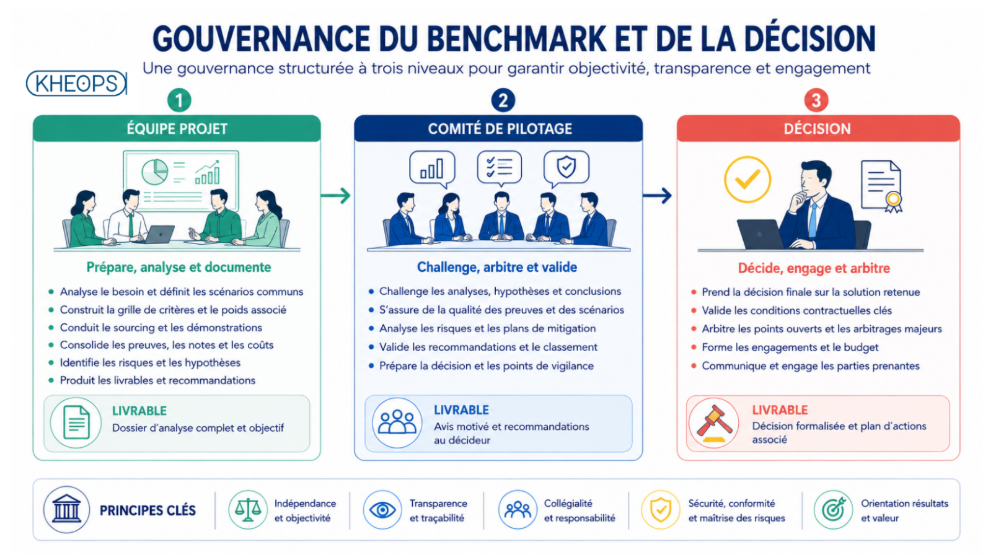
La gouvernance réunit les métiers, la DSI et les achats autour de responsabilités claires.
Le sponsor métier valide les objectifs et la valeur attendue. Les utilisateurs évaluent les parcours. La DSI contrôle l’architecture, la sécurité, les données, l’exploitation et la cohérence avec la trajectoire du SI. Les achats encadrent le sourcing, la comparabilité économique, la procédure et la négociation. La finance et le juridique interviennent sur les sujets qui relèvent de leur responsabilité. L’instance décisionnaire arbitre et accepte les risques résiduels.
Trois niveaux suffisent généralement :
- une équipe opérationnelle prépare la grille, conduit les démonstrations et collecte les preuves ;
- un comité de pilotage suit les coûts, les risques, les délais et les désaccords ;
- une instance décisionnaire valide le scénario, les conditions et le budget.
La gouvernance se poursuit après le benchmark pour piloter le contrat, les SLA, les coûts, les risques, le transfert de connaissances et la réversibilité
Conclusion - Faire du benchmark un outil de gouvernance IT
Un benchmark de solutions IT réussi ne produit pas seulement un classement. Il transforme un besoin métier en décision d’investissement cohérente, traçable et soutenable.
La méthode repose sur quelques principes simples : exprimer le juste besoin, ouvrir les options de sourcing, sélectionner progressivement les fournisseurs, comparer sur des critères communs, exiger des preuves, raisonner en coût global, évaluer les risques et traduire les conclusions dans le contrat.
La meilleure solution n’est ni la plus connue, ni la plus riche, ni nécessairement la moins chère. C’est celle qui répond aux processus prioritaires, s’intègre dans la trajectoire du SI, peut être exploitée par l’organisation, présente un coût maîtrisable et conserve une possibilité réelle de sortie.
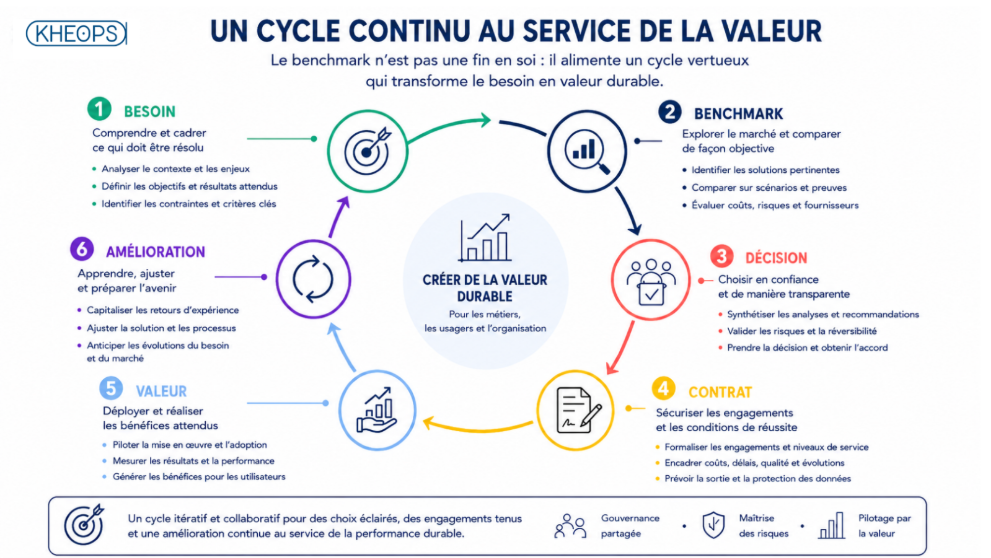
Conduit de cette manière, le benchmark devient un acte de gouvernance. Il aligne les métiers, la DSI, les achats et la direction autour d’une décision partagée, puis fournit les bases du projet, de la relation fournisseur et de l’amélioration continue. Il facilite également les renouvellements futurs en conservant une mémoire claire des hypothèses, des preuves et des engagements.
Abonnez-vous au Papyrus
Chaque édition aborde un sujet précis : pilotage de la DSI, urbanisation, portefeuille projets, modèles opérationnels, rôle du DSI…